SSL证书配置是网站启用HTTPS加密的最后一步,也是决定加密访问能否成功的关键环节。不少运维人员在拿到证书文件后,会卡在文件格式、私钥匹配、443端口或跳转规则上,导致浏览器持续提示“不安全”。本文梳理SSL证书配置的完整流程,帮助企业和技术人员高效完成部署。
一、SSL证书配置前的准备工作
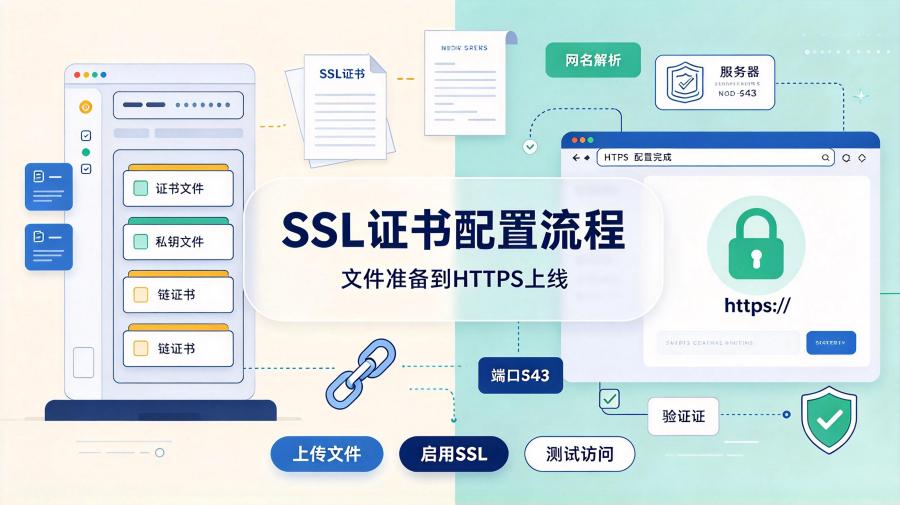
配置SSL证书前,需要从证书服务商处下载对应服务器类型的证书压缩包。Nginx环境需要.crt或.pem格式的证书文件和.key格式的私钥文件;IIS服务器则需要.pfx格式的证书文件及导入密码。此外,中间证书链文件同样不可遗漏,缺少它会导致浏览器无法验证完整的信任路径,即使主证书正确也会报错。
域名解析记录必须已经指向目标服务器,服务器的443端口需要在云服务商安全组和本地防火墙中同时放行,否则HTTPS请求会被直接阻断。对于在安信证书平台申请SSL证书的用户,技术人员可提供免费安装部署服务,协助处理文件下载和私钥匹配等环节,无需自行操作。
二、Nginx环境下的SSL证书配置
上传证书文件。在Nginx安装目录下创建专门存放证书的文件夹,如/etc/nginx/ssl/,将证书文件和私钥文件上传至此目录。
编辑站点配置文件。找到网站的Nginx配置文件(通常位于/etc/nginx/sites-available/或/etc/nginx/conf.d/目录),在server块中添加443监听和证书路径配置,同时启用TLSv1.2或TLSv1.3协议,禁用已不安全的TLSv1.0和TLSv1.1。
配置HTTP自动跳转。添加一个监听80端口的server块,通过301重定向将HTTP请求引导至HTTPS,避免用户继续访问明文版本。
验证并重载服务。执行nginx-t检查配置文件语法,确认无误后执行systemctl reload nginx使配置生效。
三、Apache环境下的SSL证书配置
Apache服务器的SSL证书配置需要先启用SSL模块,将证书文件、私钥文件和中间SSL证书链上传至安全目录,然后在SSL虚拟主机配置中指定SSLCertificateFile、SSLCertificateKeyFile和SSLCertificateChainFile三个路径,最后执行apachectl configtest检查语法并重启服务。中间证书链配置错误是Apache环境下浏览器提示“证书不受信任”的最常见原因。
四、安信证书的免费安装部署服务
对于没有专职运维团队的企业,SSL证书配置过程中最容易出错的环节集中在证书链、私钥匹配和跳转规则上。安信证书为通过平台申请证书的客户提供免费安装部署服务,技术人员可协助处理Nginx、Apache、IIS、Tomcat、宝塔等常见环境的配置,检查证书文件、私钥和证书链是否匹配,并帮助完成HTTPS跳转设置。
如果企业尚未确定证书品牌,可优先考虑安信证书自有品牌速安信(AnTrust)。速安信基于国际CA技术架构打造,浏览器兼容性达到99.99%,配合免费安装部署服务,能有效减少SSL证书配置过程中的试错成本。
SSL证书配置的核心在于文件完整、私钥匹配、证书链正确和服务器配置规范。掌握上述流程后,大多数环境可以独立完成部署;如果企业缺少运维资源,借助安信证书的免费安装服务,能够更快、更稳地让网站启用HTTPS加密。