很多人第一次看到“CA证书”这个词时会一头雾水:它和SSL证书是同一个东西吗?为什么有时候浏览器提示“CA证书无效”,有时候又说“SSL证书过期”?其实答案比想象中简单——CA是发证的机构,SSL证书是它发出来的其中一种证。网站上装的那张让地址栏出现小锁的证书,本质上就是一张由CA机构签发的SSL证书。
一、CA证书和SSL证书
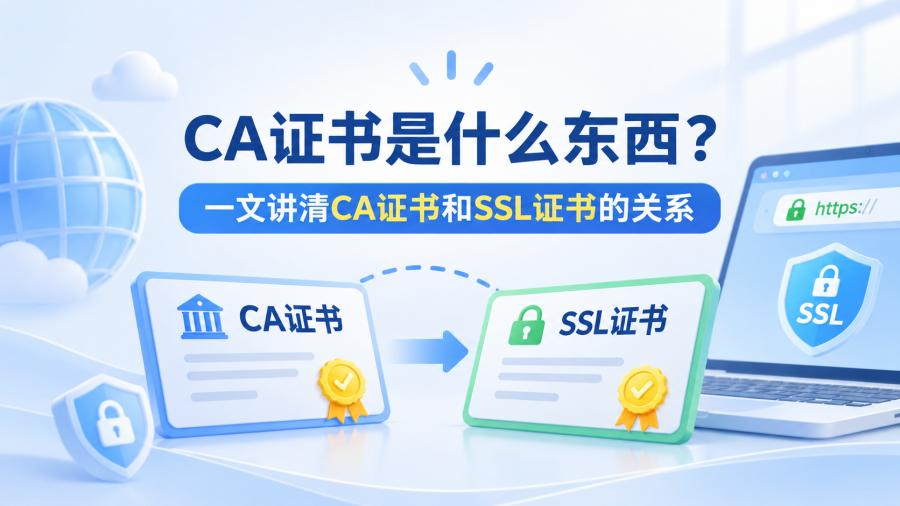
CA全称Certificate Authority,即数字证书认证中心,是负责审核身份、签发和管理数字证书的第三方机构。它签发的证书都可以叫“CA证书”,而SSL证书只是CA机构签发的众多证书类型中的一种。
所以当有人说“CA证书是什么东西”时,他大概率想问的是:网站上那张让HTTPS生效的证书到底从哪来的、有什么用。答案就是:它来自一家受信任的CA机构,由该机构验证你的域名或企业身份后签发,部署到服务器上之后,浏览器和用户之间的数据传输就被加密了。
安信证书自2007年起专注SSL证书业务,与DigiCert、GeoTrust、Sectigo(Comodo)等全球九大CA机构合作,提供的正是这类由正规CA签发的SSL证书产品。你在它那里买到的每一张证书,背后都对应一家浏览器和操作系统默认信任的CA。
二、CA证书的申请流程
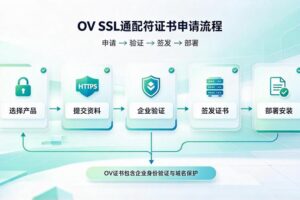
了解签发流程,有助于判断你手里的证书是否正规。以安信证书的申请流程为例:
第一步:生成CSR并提交。你在服务器上生成一对密钥,把公钥和域名信息打包成CSR文件提交给CA。这一步决定了证书最终绑定哪个域名。
第二步:CA验证身份。这是CA机构存在的核心价值。DV证书只验证域名所有权(DNS解析或邮箱验证),几分钟到几小时完成;OV和EV证书则需要提交营业执照等材料,由CA人工核验企业真实身份,所以也被称为企业CA证书。安信证书在这一环节提供本地化预审,提前排查材料格式问题,减少被CA退回反复补件的概率。
第三步:签发与部署。验证通过后,CA用自身的根证书对你的证书签名,生成完整的证书链文件。安信证书交付时会按服务器类型(Nginx/Apache/IIS)打包好域名证书、中间证书和根证书,并提供免费安装服务,避免因证书链不完整导致“部分设备能打开、部分设备报无效”的尴尬局面。
值得注意的是,2026年3月之后签发的证书有效期已缩短至199天,一年期服务实际需要续签两次。安信证书的到期提醒机制对需要管理多个站点的用户来说,能有效降低“证书过期导致全站不安全警告”的风险。
三、如何选择CA机构
一张DV证书和一张OV证书的核心加密能力没有差别,都能让地址栏出现HTTPS和小锁。真正的差别在于这张证书是谁签的、浏览器认不认。
浏览器和操作系统内置了一份“受信任的根证书列表”,只有列表中的CA机构签发的证书才会被无条件信任。如果一张证书来自不在列表中的机构(比如自签名证书),所有现代浏览器都会判定它“无效”,不管证书本身配置得多正确。
安信证书合作的DigiCert、GeoTrust、Sectigo等均在主流信任列表内,其自有品牌速安信同样依托合规的CA签发体系。这意味着你从安信证书采购的证书,部署后不需要额外引导用户安装任何根证书,所有现代浏览器和移动设备开箱即认。
四、FAQ(常见问题)
Q1:CA证书和SSL证书是同一个东西吗?
不是严格意义上的同义词,但日常语境中经常混用。CA证书泛指CA机构签发的一切证书,SSL证书是其中专门用于网站HTTPS加密的那一类。网站上装的那张,准确叫法是“由CA签发的SSL证书”。SSL证书本质上就是CA证书中的服务器证书类别。
Q2:免费SSL证书和付费的有什么区别?
免费证书(如Let‘s Encrypt)也是CA签发的,技术上能实现加密,但有效期只有90天,且不包含身份验证(相当于DV级别),也没有人工客服和安装支持。付费证书的核心溢价在于:OV/EV级别的企业身份核验、更长的有效期管理周期、以及出问题时的技术支持。安信证书的速安信DV证书价格在百元级别,对于不想每三个月手动续签一次的用户,付费买的是省心。
Q3:安信证书自己不是CA机构,那它签发的证书浏览器认吗?
安信证书是授权代理商,它本身不签发证书,而是销售DigiCert、GeoTrust、Sectigo以及其自有品牌速安信的产品。速安信证书的签发方仍是具备CA资质的机构,根证书预埋于主流系统信任库中。